Aktualności
Zarządzanie Bezpieczeństwem Informacji w Sektorze Nauki i Szkolnictwa Wyższego oraz Administracji Publicznej. Wymagania NIS2 a Cyberodporność Podmiotów Kluczowych i Ważnych
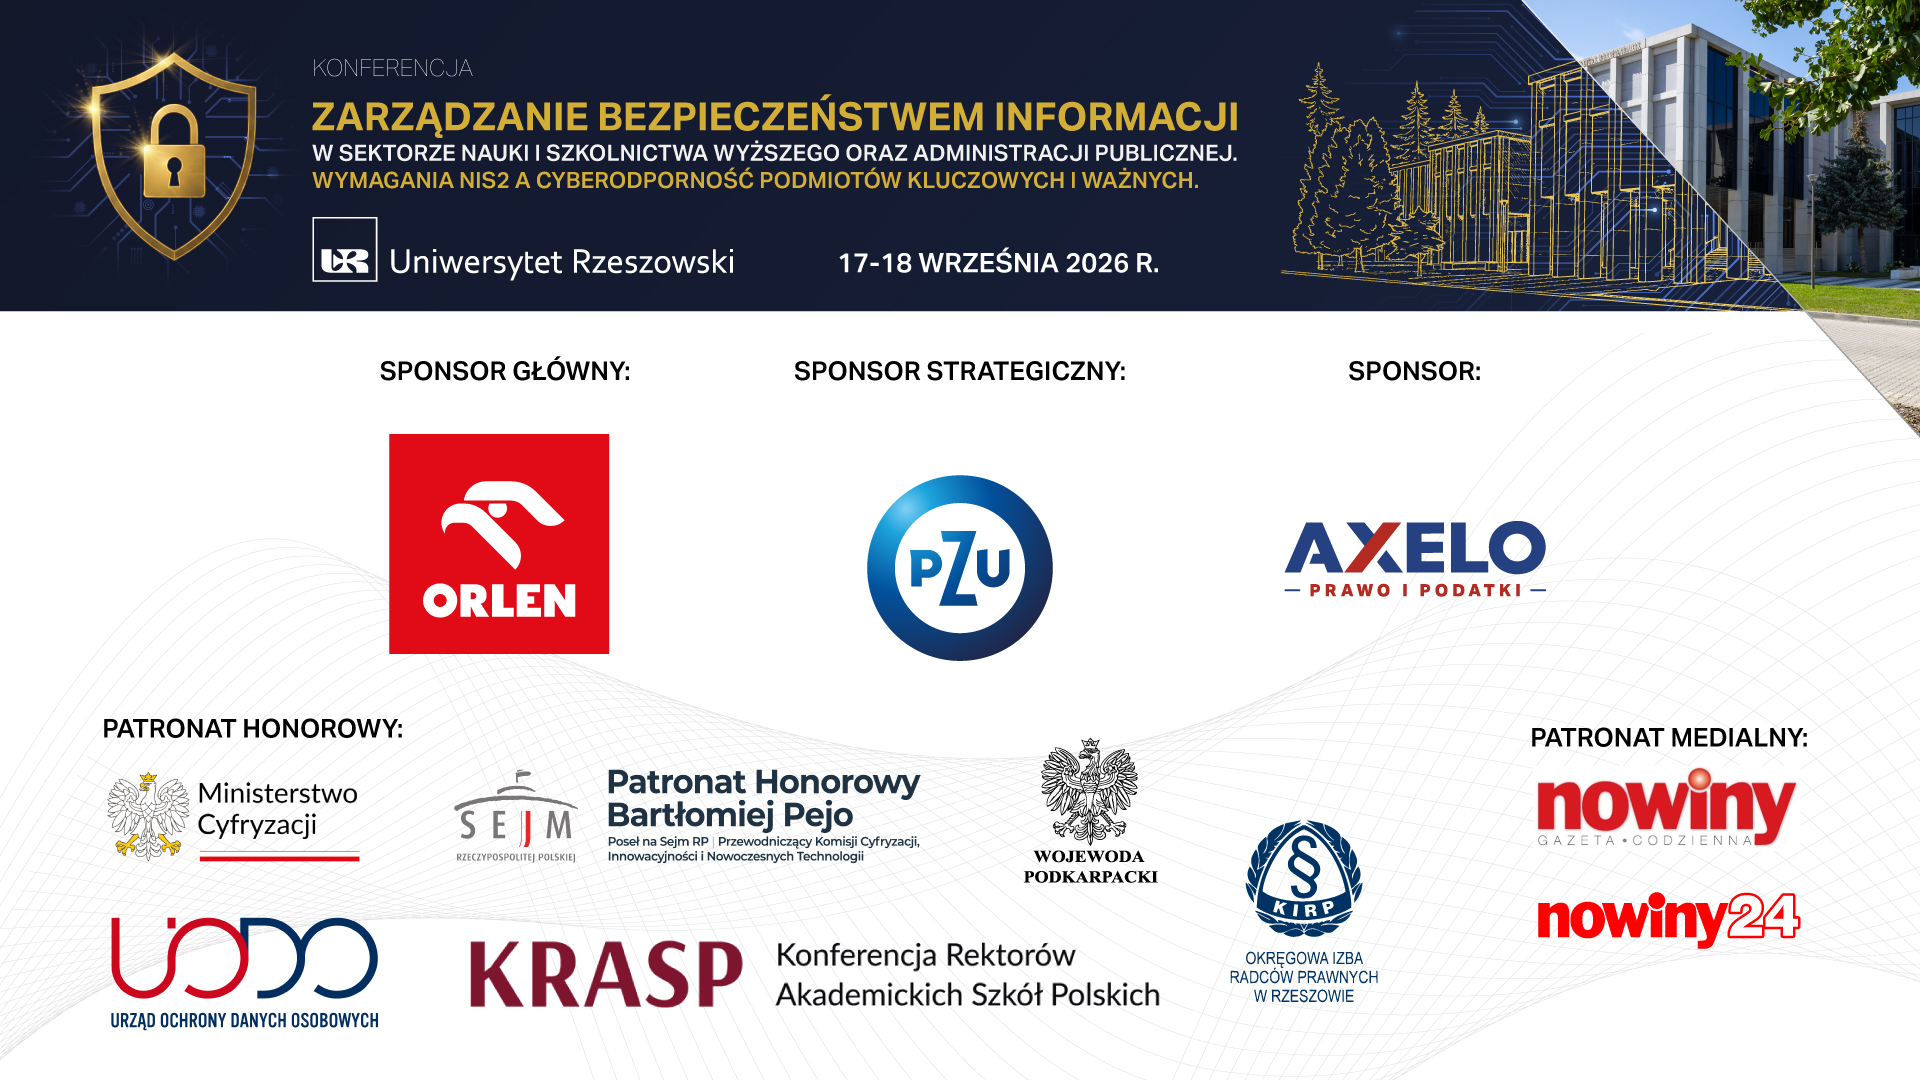
W dniach 17–18 września 2026 r. na Uniwersytecie Rzeszowskim odbyła się dwudniowa konferencja „Zarządzanie Bezpieczeństwem Informacji w Sektorze Nauki i Szkolnictwa Wyższego oraz Administracji Publicznej. Wymagania NIS2 a Cyberodporność Podmiotów Kluczowych i Ważnych”. Wydarzenie zorganizowano w ramach „Podkarpackiego Forum Bezpieczeństwa 2026 – Kształtowanie bezpieczeństwa lokalnego – teoretyczne i praktyczne konteksty”.
Konferencję otworzył Rektor Uniwersytetu Rzeszowskiego prof. dr hab. n. med. Adam Reich, który podczas inauguracji odczytał również list Krzysztofa Gawkowskiego, Ministra Cyfryzacji i Pełnomocnika Rządu ds. Cyberbezpieczeństwa.
Wśród zaproszonych gości znaleźli się przedstawiciele administracji rządowej i samorządowej, instytucji publicznych, służb mundurowych oraz środowiska akademickiego. W wydarzeniu uczestniczyli m.in. Konrad Komornicki, Wiceprezes Urzędu Ochrony Danych Osobowych, Wiesław Buż, Wicewojewoda Podkarpacki, Marcin Deręgowski, Wiceprezydent Miasta Rzeszowa, dr inż. Witold Skomra z Rządowego Centrum Bezpieczeństwa, a także przedstawiciele Centralnego Biura Zwalczania Cyberprzestępczości, CERT Polska, Krajowej Administracji Skarbowej, Żandarmerii Wojskowej, Akademii Marynarki Wojennej, Akademii Pożarniczej, Narodowego Funduszu Zdrowia oraz uczelni i władz samorządowych z regionu. Obecność przedstawicieli tak wielu środowisk pozwoliła spojrzeć na zagadnienia cyberbezpieczeństwa z różnych perspektyw – naukowej, prawnej, administracyjnej i praktycznej – oraz stworzyła przestrzeń do wymiany doświadczeń pomiędzy instytucjami mierzącymi się na co dzień z wyzwaniami związanymi z bezpieczeństwem informacji.
Celem konferencji było stworzenie przestrzeni do rozmowy o jednym z kluczowych wyzwań stojących przed uczelniami i instytucjami publicznymi – budowaniu skutecznej cyberodporności organizacji. Dyskusje dotyczyły nie tylko technologii i zabezpieczeń informatycznych, ale również odpowiedzialności osób zarządzających, regulacji prawnych, procedur, zarządzania ryzykiem oraz przygotowania pracowników i społeczności akademickiej do właściwego reagowania na zagrożenia.
Podczas dwóch dni spotkań uczestnicy mieli możliwość wymiany wiedzy, doświadczeń i dobrych praktyk. Konferencja połączyła perspektywy środowiska naukowego, administracji publicznej, służb i instytucji odpowiedzialnych za cyberbezpieczeństwo oraz sektora prywatnego. Istotnym elementem wydarzenia było spojrzenie na to, w jaki sposób wymagania prawne i wiedzę ekspercką przekładać na konkretne rozwiązania wzmacniające bezpieczeństwo uczelni i innych instytucji. Drugi dzień konferencji koncentrował się w szczególności na praktycznych aspektach cyberbezpieczeństwa, reagowaniu na incydenty i zarządzaniu kryzysowym, a także aktualnych zagrożeniach dla Polski i sektora akademickiego. Ważną częścią programu były również zagadnienia związane ze sztuczną inteligencją i bezpieczeństwem systemów AI.
Konferencję zakończyła sesja poświęcona przyszłym wyzwaniom technologicznym oraz rekomendacjom dotyczącym budowania cyberodporności podmiotów kluczowych i ważnych.
Dwudniowe wydarzenie było okazją do pogłębienia współpracy i wymiany doświadczeń pomiędzy ekspertami reprezentującymi różne środowiska, a także do dyskusji nad rozwiązaniami, które mogą wspierać instytucje w skutecznym odpowiadaniu na dynamicznie zmieniające się zagrożenia cyfrowe.
PROGRAM KONFERENCJI